Table of Contents
- AI Governance คืออะไร? ทำไมต้องสนใจ?
- ภูมิทัศน์ของ AI Governance Frameworks ระดับโลก
- Enterprise AI Governance Framework: โมเดลสำหรับองค์กรไทย
- Pillar 1: Strategy & Policy (กลยุทธ์และนโยบาย)
- Pillar 2: Risk Management (การจัดการความเสี่ยง)
- Pillar 3: Ethics & Compliance (จริยธรรมและการปฏิบัติตามกฎหมาย)
- Pillar 4: Technical Controls (การควบคุมทางเทคนิค)
- Pillar 5: People & Culture (บุคลากรและวัฒนธรรม)
- Pillar 6: Monitoring & Improvement (การติดตามและปรับปรุง)
- AI Governance Readiness Checklist
- AI Governance Maturity Model
- AI Governance Evaluation Matrix
- AI Governance Implementation Roadmap
- Template: AI Use Case Approval Form
- Template: AI Vendor Assessment Checklist
- Mapping กับ International Standards
- เริ่มต้นอย่างไร? 5 ขั้นตอนที่ทำได้ทันที
- สรุป
ในโลกที่ AI กลายเป็นส่วนหนึ่งของการทำงานในองค์กรแทบทุกแผนก คำถามไม่ใช่ “เราจะใช้ AI ไหม” อีกต่อไป แต่กลายเป็น “เราจะกำกับดูแล AI อย่างไรให้ปลอดภัย เชื่อถือได้ และสอดคล้องกับกฎหมาย”
จากรายงาน McKinsey State of AI 2025 พบว่าเกือบทุกองค์กรที่สำรวจมีการใช้ AI แล้ว แต่เพียง 6% เท่านั้นที่เห็นผลกระทบต่อ EBIT อย่างมีนัยสำคัญ ขณะที่ Gartner เตือนว่าองค์กรที่ขาด AI Governance อาจเผชิญกับอัตราการยกเลิกโปรเจค AI สูงถึง 40%
ปัญหาไม่ได้อยู่ที่เทคโนโลยี แต่อยู่ที่ “โครงสร้างการกำกับดูแล” ที่ยังไม่พร้อม
บทความนี้ผมรวบรวมองค์ความรู้จากสถาบันชั้นนำระดับโลก ไม่ว่าจะเป็น NIST, ISO, EU, OECD, Gartner, McKinsey, ISACA และ World Economic Forum เพื่อสร้าง Enterprise AI Governance Framework ที่องค์กรไทยสามารถนำไปปรับใช้ได้จริง พร้อม Checklist, Roadmap และ Evaluation Matrix ที่ใช้งานได้ทันที
AI Governance คืออะไร? ทำไมต้องสนใจ?
AI Governance คือ กรอบแนวคิด นโยบาย กระบวนการ และการควบคุม ที่ช่วยให้องค์กรพัฒนา ใช้งาน และดูแลระบบ AI อย่างรับผิดชอบ สอดคล้องกับกฎหมาย และตอบสนองเป้าหมายทางธุรกิจ
ต่างจาก IT Governance แบบดั้งเดิมตรงที่ AI Governance ต้องรับมือกับความท้าทายเฉพาะตัว ได้แก่ algorithmic bias, model explainability, autonomous decision-making, data provenance และความเปลี่ยนแปลงอย่างรวดเร็วของเทคโนโลยี AI
ทำไมองค์กรต้องมี AI Governance?
1. ความเสี่ยงด้านกฎหมายเพิ่มขึ้นเรื่อยๆ
EU AI Act ซึ่งมีผลบังคับใช้ตั้งแต่สิงหาคม 2024 กำหนดโทษปรับสูงสุดถึง 35 ล้านยูโร หรือ 7% ของรายได้รวมทั่วโลก สำหรับองค์กรที่ละเมิดข้อกำหนด แม้องค์กรไทยไม่ได้อยู่ใน EU แต่หากมี operation หรือ supply chain ที่เกี่ยวข้องกับตลาด EU ก็ต้องปฏิบัติตาม
2. ความเชื่อมั่นของลูกค้าและ Stakeholders
จากรายงาน Gartner ปี 2024 พบว่า trust เป็นหนึ่งในปัจจัยสำคัญที่แยกความสำเร็จและล้มเหลวของ AI initiative ขณะที่ Deloitte ระบุว่าแม้ 87% ของผู้บริหารอ้างว่ามี AI Governance Framework แต่มีน้อยกว่า 25% ที่นำไปปฏิบัติจริงอย่างเต็มรูปแบบ
3. การรักษาความได้เปรียบทางการแข่งขัน
องค์กรที่มี AI maturity สูงสามารถรักษา AI project ให้ดำเนินการต่อเนื่องได้มากกว่า 3 ปี ในอัตรา 45% เทียบกับเพียง 20% ขององค์กรที่มี maturity ต่ำ (Gartner, 2025) ที่สำคัญ เกือบ 60% ขององค์กรที่มี AI maturity สูงมีการรวมศูนย์ AI strategy, governance, data และ infrastructure เพื่อเพิ่มประสิทธิภาพ
ภูมิทัศน์ของ AI Governance Frameworks ระดับโลก
ก่อนที่เราจะลงมือสร้าง Framework สำหรับองค์กร มาทำความรู้จัก Framework หลักๆ ที่เป็นมาตรฐานระดับโลกกันก่อน
1. NIST AI Risk Management Framework (AI RMF)
NIST AI RMF ถือเป็น Gold Standard สำหรับการจัดการความเสี่ยง AI ในสหรัฐอเมริกา เผยแพร่ครั้งแรกในเดือนมกราคม 2023 และอัปเดตเป็น Version 2.0 ในเดือนกุมภาพันธ์ 2024 Framework นี้มี 4 Core Functions:
| Function | คำอธิบาย | กิจกรรมหลัก |
|---|---|---|
| GOVERN | การกำกับดูแลทั่วทั้งองค์กร | กำหนดนโยบาย, โครงสร้างความรับผิดชอบ, วัฒนธรรมองค์กร |
| MAP | การทำแผนที่ความเสี่ยง | ระบุบริบทการใช้งาน, ผู้มีส่วนได้ส่วนเสีย, ผลกระทบที่อาจเกิดขึ้น |
| MEASURE | การวัดผลและประเมิน | ทดสอบ, ประเมินผล, ตรวจสอบ (TEVV) ระบบ AI |
| MANAGE | การจัดการความเสี่ยง | ดำเนินการแก้ไข, ติดตามผล, รายงานความเสี่ยง |
NIST ยังเผยแพร่ Generative AI Profile ในเดือนกรกฎาคม 2024 ซึ่งระบุความเสี่ยงเฉพาะของ GenAI และให้ catalog กว่า 400 mitigation actions
2. ISO/IEC 42001:2023
ISO/IEC 42001 เป็นมาตรฐานสากลฉบับแรกสำหรับ AI Management System (AIMS) เผยแพร่ในเดือนธันวาคม 2023 เป็นมาตรฐานเดียวที่สามารถ certify ได้ ใช้ Plan-Do-Check-Act methodology โดยครอบคลุมเรื่องสำคัญ ได้แก่ Leadership and commitment, Planning and risk assessment, Support and resources, Operation and AI lifecycle, Performance evaluation และ Continual improvement
บริษัทระดับโลกอย่าง Microsoft, AWS และ Synthesia ต่างได้รับ ISO 42001 certification เรียบร้อยแล้ว
3. EU AI Act
EU AI Act เป็นกฎหมาย AI ฉบับแรกของโลกที่มีผลบังคับใช้ ใช้ระบบ Risk-based Classification แบ่ง AI systems เป็น 4 ระดับ:
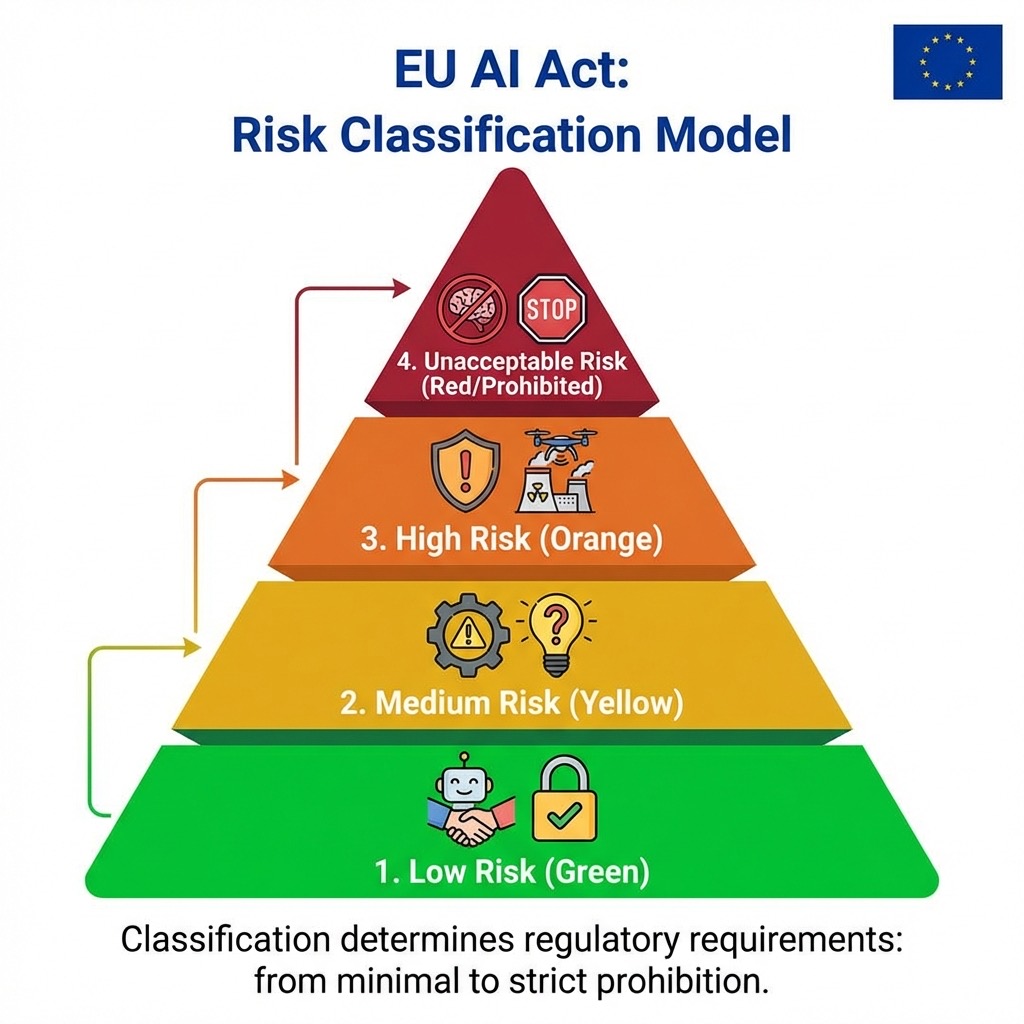
| ระดับความเสี่ยง | ตัวอย่าง | ข้อกำหนด |
|---|---|---|
| Unacceptable Risk | Social scoring, subliminal manipulation | ห้ามใช้ - โทษปรับสูงสุด €35M หรือ 7% ของรายได้ |
| High Risk | AI ใน healthcare, credit scoring, HR recruitment | ต้องทำ conformity assessment, risk management, human oversight |
| Limited Risk | Chatbots, deepfakes | ต้องแจ้ง user ว่ากำลังโต้ตอบกับ AI |
| Minimal Risk | Spam filters, AI ใน video games | ไม่มีข้อบังคับเพิ่มเติม แต่แนะนำให้ปฏิบัติตาม best practices |
Timeline สำคัญ:
- กุมภาพันธ์ 2025: Prohibited AI practices มีผลบังคับใช้
- สิงหาคม 2025: กฎเกณฑ์สำหรับ GPAI models มีผลบังคับใช้
- สิงหาคม 2026: กฎเกณฑ์สำหรับ High-risk AI systems มีผลบังคับใช้
- สิงหาคม 2027: High-risk AI systems ใน regulated products มีผลบังคับใช้
4. OECD AI Principles
หลักการ AI ของ OECD เป็น มาตรฐานระหว่างรัฐบาลฉบับแรก ว่าด้วย AI มีประเทศรับรองแล้ว 47 ประเทศ อัปเดตล่าสุดในเดือนพฤษภาคม 2024 ประกอบด้วย 5 หลักการสำคัญ:
- Inclusive Growth - ส่งเสริมการเติบโตอย่างทั่วถึง ยั่งยืน และเป็นมิตรต่อสิ่งแวดล้อม
- Human Rights & Democratic Values - เคารพสิทธิมนุษยชน ความเป็นธรรม ความเป็นส่วนตัว
- Transparency & Explainability - ความโปร่งใสและสามารถอธิบายได้
- Robustness, Security & Safety - ความทนทาน ปลอดภัย และมั่นคง
- Accountability - ความรับผิดชอบ ตรวจสอบย้อนกลับได้
5. COBIT for AI Governance
ISACA เผยแพร่แนวทางการใช้ COBIT Framework สำหรับ AI Governance โดยเฉพาะ ซึ่งเหมาะกับองค์กรที่ใช้ COBIT อยู่แล้วสำหรับ IT Governance สามารถขยายขอบเขตครอบคลุม AI ได้อย่างเป็นระบบ
Enterprise AI Governance Framework: โมเดลสำหรับองค์กรไทย
จากการวิเคราะห์ Framework ระดับโลกทั้งหมด ผมสังเคราะห์เป็น Thanawat Enterprise AI Governance Framework (TEAGF) ที่ปรับให้เหมาะกับบริบทขององค์กรไทย ประกอบด้วย 6 เสาหลัก (Pillars) ดังนี้:
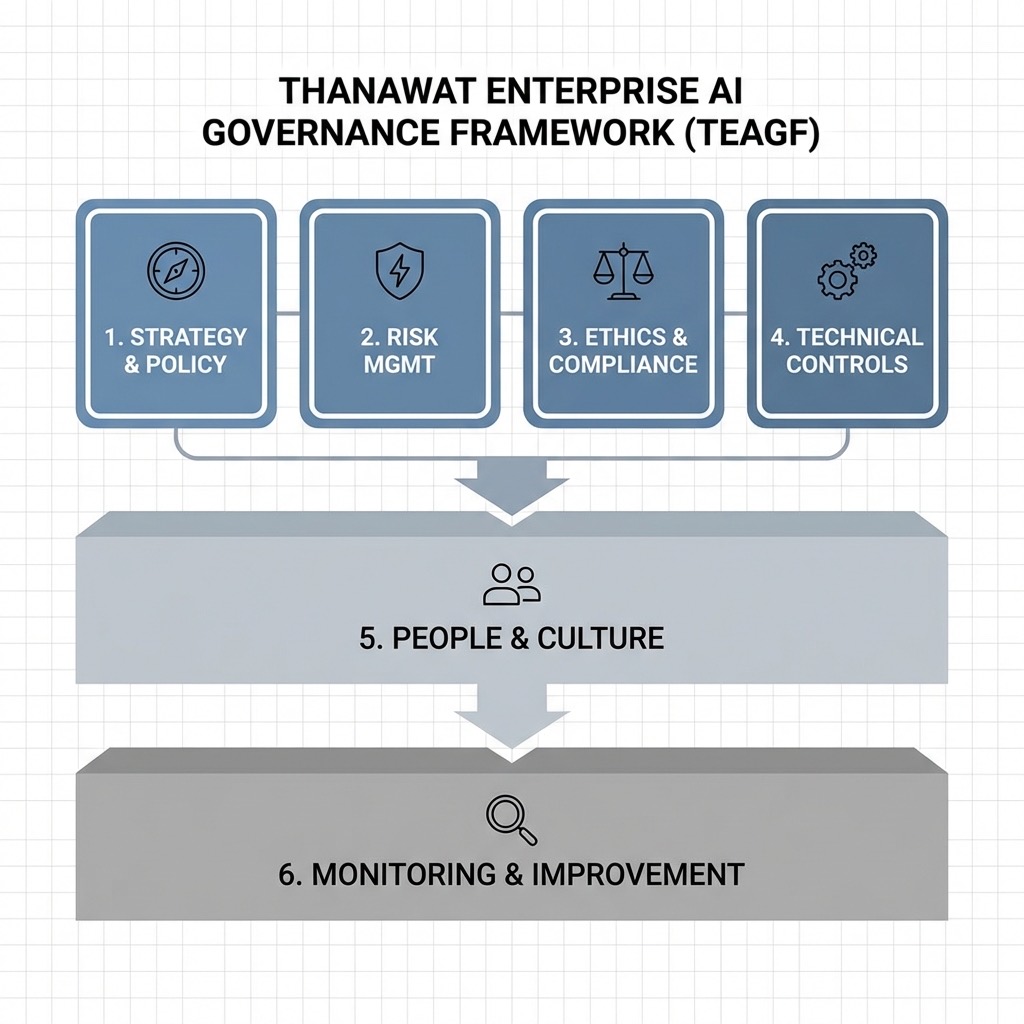
Pillar 1: Strategy & Policy (กลยุทธ์และนโยบาย)
เริ่มจากการตั้ง “เข็มทิศ” ให้กับการใช้ AI ทั้งองค์กร ประกอบด้วยเรื่องสำคัญเหล่านี้:
AI Vision & Strategy กำหนดวิสัยทัศน์ด้าน AI ที่สอดคล้องกับเป้าหมายธุรกิจ องค์กรที่ CEO เป็นผู้ดูแล AI Governance โดยตรงมักรายงานผลลัพธ์ทางการเงินที่ดีกว่า (McKinsey, 2025)
AI Acceptable Use Policy ต้องระบุชัดเจนว่า AI ใดที่ใช้ได้ ใช้ไม่ได้ และต้องขออนุมัติก่อน ครอบคลุมเรื่อง Compliance กับข้อกำหนดที่เกี่ยวข้อง, Disclosure เมื่อใช้ output จาก AI, Prohibited use กรณีที่ห้ามใช้ AI โดยเด็ดขาด และ Data handling standards สำหรับ training data
Governance Structure กำหนดโครงสร้างการกำกับดูแล:
- AI Governance Board/Committee - คณะกรรมการระดับ C-suite
- Chief AI Officer (CAIO) หรือ AI Program Lead - ผู้รับผิดชอบหลัก
- Ethics Council - คณะกรรมการจริยธรรม cross-functional
- AI Center of Excellence - ทีมกลางสนับสนุนทั้งองค์กร
Pillar 2: Risk Management (การจัดการความเสี่ยง)
อ้างอิง NIST AI RMF ใน 4 ขั้นตอน:
ขั้นที่ 1: AI Inventory สำรวจและจัดทำบัญชี AI ทั้งหมดในองค์กร ระบุ vendor, ข้อมูลที่ใช้, ผู้ใช้งาน และ business impact
ขั้นที่ 2: Risk Classification จัดระดับความเสี่ยงตาม EU AI Act model:
- Critical/Unacceptable: ห้ามใช้โดยเด็ดขาด
- High Risk: ต้องมี full risk assessment และ human oversight
- Medium Risk: ต้องมี transparency measures
- Low Risk: ปฏิบัติตาม best practices
ขั้นที่ 3: Risk Assessment ประเมินความเสี่ยงในแต่ละมิติ ได้แก่ Bias & Fairness, Privacy & Data Protection, Security & Robustness, Reliability & Safety, Transparency & Explainability และ Accountability
ขั้นที่ 4: Risk Mitigation กำหนดมาตรการจัดการความเสี่ยงตามระดับที่ประเมินได้
Pillar 3: Ethics & Compliance (จริยธรรมและการปฏิบัติตามกฎหมาย)
Ethical AI Principles กำหนดหลักจริยธรรมขององค์กร (อ้างอิง OECD AI Principles):
- Fairness & Non-discrimination
- Transparency & Explainability
- Privacy & Data Protection
- Human Oversight & Control
- Accountability & Responsibility
- Safety & Security
Regulatory Compliance ติดตามและปฏิบัติตามกฎหมายที่เกี่ยวข้อง:
- EU AI Act (สำหรับองค์กรที่มี operation ใน EU)
- PDPA (พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล) สำหรับประเทศไทย
- กฎหมาย AI เฉพาะอุตสาหกรรม เช่น FDA สำหรับ Medical AI
- มาตรฐาน ISO/IEC 42001 สำหรับองค์กรที่ต้องการ certification
Pillar 4: Technical Controls (การควบคุมทางเทคนิค)
Data Governance ดูแลคุณภาพข้อมูลตลอด lifecycle:
- Data quality standards & validation
- Data lineage & provenance tracking
- Data access controls & permissions
- Training data documentation
Model Lifecycle Management จัดการ AI model ตั้งแต่สร้างจนถึง retire:
- Model development standards
- Testing, Evaluation, Verification & Validation (TEVV)
- Model registry & version control
- Model monitoring & drift detection
- Model retirement procedures
Security Controls ป้องกันภัยคุกคามเฉพาะ AI:
- Adversarial attack protection
- Prompt injection prevention
- Data poisoning detection
- Access control & authentication
Pillar 5: People & Culture (บุคลากรและวัฒนธรรม)
AI Literacy สร้างความรู้ความเข้าใจด้าน AI ทั่วทั้งองค์กร EU AI Act กำหนดให้องค์กรต้องมี AI literacy program ตั้งแต่เดือนกุมภาพันธ์ 2025
Roles & Responsibilities กำหนดบทบาทชัดเจนด้วย RACI Matrix:
- Responsible: ทีมที่ดูแล AI system โดยตรง
- Accountable: ผู้บริหารที่รับผิดชอบผลลัพธ์
- Consulted: ทีม Legal, Ethics, Security ที่ต้องให้ความเห็น
- Informed: Stakeholders ที่ต้องรับทราบ
Change Management บริหารการเปลี่ยนแปลง:
- สื่อสารคุณค่าของ AI Governance อย่างสม่ำเสมอ
- จัด training และ workshop
- ผู้นำองค์กรเป็น role model ในการใช้ AI อย่างรับผิดชอบ
Pillar 6: Monitoring & Improvement (การติดตามและปรับปรุง)
Continuous Monitoring ติดตาม AI systems อย่างต่อเนื่อง:
- Performance metrics (accuracy, latency, throughput)
- Fairness metrics (demographic parity, equal opportunity)
- Security monitoring (anomaly detection, access logs)
- Compliance monitoring (policy adherence, regulatory changes)
Audit & Review ตรวจสอบและทบทวน:
- Internal AI audits (ทุก 6 เดือน)
- Vendor assessment (ทุกปี)
- Governance maturity assessment (ทุกปี)
- External certification audit (ตาม cycle ของ certification)
Improvement Cycle วงจรการปรับปรุง:
- รวบรวม lessons learned
- อัปเดตนโยบายตาม regulatory changes
- ปรับปรุง technical controls
- พัฒนา capability ของบุคลากร
AI Governance Readiness Checklist
ใช้ Checklist นี้เพื่อประเมินความพร้อมขององค์กรในแต่ละ Pillar ให้คะแนน 0-3 ต่อข้อ:
- 0 = ยังไม่มี/ไม่ได้เริ่ม
- 1 = เริ่มต้น/มีบางส่วน
- 2 = ดำเนินการแล้วส่วนใหญ่
- 3 = ดำเนินการครบถ้วนและทบทวนสม่ำเสมอ
Pillar 1: Strategy & Policy (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 1.1 | มี AI Strategy ที่สอดคล้องกับเป้าหมายธุรกิจ | ☐ |
| 1.2 | มี AI Acceptable Use Policy ที่เป็นลายลักษณ์อักษร | ☐ |
| 1.3 | มี AI Governance Board/Committee ระดับ C-suite | ☐ |
| 1.4 | มีผู้รับผิดชอบหลักด้าน AI (CAIO หรือเทียบเท่า) | ☐ |
| 1.5 | มีการจัดสรรงบประมาณสำหรับ AI Governance | ☐ |
| 1.6 | มี AI Governance roadmap ที่ชัดเจน | ☐ |
Pillar 2: Risk Management (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 2.1 | มี AI Inventory ที่ครอบคลุม AI ทั้งหมดในองค์กร | ☐ |
| 2.2 | มีกระบวนการ Risk Classification สำหรับ AI systems | ☐ |
| 2.3 | มีการทำ Risk Assessment อย่างเป็นระบบ | ☐ |
| 2.4 | มี Risk Mitigation plans สำหรับ high-risk AI | ☐ |
| 2.5 | มีกระบวนการ Incident Response สำหรับ AI incidents | ☐ |
| 2.6 | มีการทบทวน Risk Assessment อย่างสม่ำเสมอ | ☐ |
Pillar 3: Ethics & Compliance (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 3.1 | มี Ethical AI Principles ขององค์กร | ☐ |
| 3.2 | มีกระบวนการ Bias Testing ก่อน deploy | ☐ |
| 3.3 | มีกระบวนการ Impact Assessment สำหรับ AI systems | ☐ |
| 3.4 | มี Compliance mapping กับกฎหมายที่เกี่ยวข้อง | ☐ |
| 3.5 | มีช่องทางรับเรื่องร้องเรียนจากผู้ได้รับผลกระทบจาก AI | ☐ |
| 3.6 | มีกระบวนการ Human Override สำหรับ AI decisions | ☐ |
Pillar 4: Technical Controls (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 4.1 | มี Data Governance framework ที่ครอบคลุม AI data | ☐ |
| 4.2 | มี Model Registry และ Version Control | ☐ |
| 4.3 | มีกระบวนการ TEVV (Testing, Evaluation, Verification, Validation) | ☐ |
| 4.4 | มี Model Monitoring ใน production environment | ☐ |
| 4.5 | มี AI Security controls (adversarial protection, access control) | ☐ |
| 4.6 | มี Documentation standards สำหรับ AI systems | ☐ |
Pillar 5: People & Culture (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 5.1 | มี AI Literacy program สำหรับพนักงานทุกระดับ | ☐ |
| 5.2 | มีการกำหนด Roles & Responsibilities ด้าน AI ที่ชัดเจน | ☐ |
| 5.3 | มีทีม AI Governance ที่ cross-functional | ☐ |
| 5.4 | มี Training program สำหรับ AI-specific skills | ☐ |
| 5.5 | ผู้บริหารระดับสูงมีส่วนร่วมอย่างแข็งขันใน AI Governance | ☐ |
| 5.6 | มีวัฒนธรรม Responsible AI ทั่วทั้งองค์กร | ☐ |
Pillar 6: Monitoring & Improvement (0-18 คะแนน)
| # | รายการตรวจสอบ | คะแนน (0-3) |
|---|---|---|
| 6.1 | มี Continuous Monitoring สำหรับ AI systems ใน production | ☐ |
| 6.2 | มี Internal AI Audit program | ☐ |
| 6.3 | มี KPIs/Metrics สำหรับวัดผล AI Governance | ☐ |
| 6.4 | มีกระบวนการ Vendor Assessment สำหรับ third-party AI | ☐ |
| 6.5 | มีกระบวนการ Lessons Learned และ improvement | ☐ |
| 6.6 | มีการอัปเดตนโยบายตาม regulatory changes | ☐ |
การแปลผลคะแนน (คะแนนเต็ม 108)
| คะแนน | ระดับ | สถานะ |
|---|---|---|
| 0-21 | 🔴 Level 1: Initial | ยังไม่มี governance อย่างเป็นระบบ ต้องเริ่มต้นทันที |
| 22-43 | 🟠 Level 2: Developing | มีการเริ่มต้นบ้าง แต่ยังขาดความเป็นระบบ ต้องเร่งสร้าง foundation |
| 44-65 | 🟡 Level 3: Defined | มี framework แล้ว แต่ต้องปรับปรุงการปฏิบัติจริง |
| 66-86 | 🟢 Level 4: Managed | Governance ทำงานได้ดี มีการ monitor อย่างสม่ำเสมอ เน้นปรับปรุงต่อเนื่อง |
| 87-108 | 🔵 Level 5: Optimizing | Governance เป็น competitive advantage ขององค์กร |
AI Governance Maturity Model
เพื่อให้เห็นภาพรวมของ maturity ในแต่ละด้าน ผมพัฒนา Maturity Model 5 ระดับตาม Gartner AI Maturity Model ปรับให้เหมาะกับบริบท AI Governance:
Level 1: Ad Hoc (เฉพาะกิจ)
ลักษณะ: ไม่มีนโยบาย AI ที่เป็นทางการ, แต่ละหน่วยงานใช้ AI ตามดุลยพินิจ, ไม่มีการติดตามว่ามี AI อะไรบ้างในองค์กร, ไม่มีผู้รับผิดชอบด้าน AI Governance
ความเสี่ยงหลัก: Shadow AI, data breach, bias incidents, regulatory non-compliance
Level 2: Reactive (ตอบสนอง)
ลักษณะ: มีนโยบาย AI เบื้องต้น แต่ไม่ครอบคลุม, เริ่มมี AI inventory แต่ไม่ complete, มีการจัดการความเสี่ยงแบบ case-by-case, มีผู้รับผิดชอบบางส่วน
ความท้าทาย: ขาดความเป็นระบบ, ขาดเครื่องมือ, ขาดทรัพยากร
Level 3: Proactive (เชิงรุก)
ลักษณะ: มี AI Governance framework ที่เป็นทางการ, มี AI Governance Committee, มีกระบวนการ Risk Assessment ที่เป็นระบบ, มีการ training AI literacy, มี compliance mapping กับกฎหมายหลัก
จุดแข็ง: มีโครงสร้างชัดเจน แต่ยังเป็น manual process เป็นหลัก
Level 4: Managed (จัดการ)
ลักษณะ: Governance ถูก integrate เข้ากับ operational workflow, มี automated policy enforcement ในบางส่วน, มี continuous monitoring, มี AI audit program, มี metrics-driven improvement
จุดแข็ง: governance ทำงานเป็นส่วนหนึ่งของ daily operations ไม่ใช่ “add-on”
Level 5: Optimizing (เพิ่มประสิทธิภาพ)
ลักษณะ: Governance เป็น competitive advantage, มี predictive risk management, เป็น industry leader ด้าน AI governance best practices, ได้รับ external certifications (เช่น ISO 42001), มี continuous innovation ในกระบวนการ governance
จุดแข็ง: governance ช่วยเร่งนวัตกรรม ไม่ใช่ชะลอ
AI Governance Evaluation Matrix
ใช้ Matrix นี้เพื่อ ประเมิน AI system แต่ละตัว ว่าต้องมี governance controls ระดับใด:
Risk Classification Matrix
| ปัจจัย | Low Risk (1) | Medium Risk (2) | High Risk (3) | Critical Risk (4) |
|---|---|---|---|---|
| ผลกระทบต่อบุคคล | ไม่กระทบ/กระทบน้อย | กระทบบางกลุ่ม | กระทบวงกว้าง | กระทบร้ายแรง/ย้อนกลับไม่ได้ |
| Autonomy Level | Human-in-the-loop ทุกครั้ง | Human-on-the-loop | Human-over-the-loop | Fully autonomous |
| Data Sensitivity | Public data | Internal data | Personal data | Sensitive personal data |
| Decision Impact | แนะนำ/ช่วยเหลือ | กรองข้อมูลเบื้องต้น | ตัดสินใจร่วม | ตัดสินใจอัตโนมัติ |
| Regulatory Scope | ไม่อยู่ใน scope | อยู่ใน scope บางส่วน | อยู่ใน scope หลายข้อ | อยู่ใน scope เต็ม |
| Scale of Use | ใช้ภายในทีม | ใช้ภายในแผนก | ใช้ทั่วองค์กร | ใช้กับลูกค้า/สาธารณะ |
วิธีคำนวณ: รวมคะแนนทุกปัจจัย (6-24 คะแนน)
| คะแนนรวม | ระดับ Governance ที่ต้องการ |
|---|---|
| 6-10 | 🟢 Basic: ปฏิบัติตาม policy ทั่วไป, documentation เบื้องต้น |
| 11-15 | 🟡 Standard: ต้องมี risk assessment, bias testing, documentation ครบ |
| 16-20 | 🟠 Enhanced: ต้องมี full TEVV, human oversight, continuous monitoring, audit trail |
| 21-24 | 🔴 Maximum: ต้องมี external audit, conformity assessment, executive approval, incident response plan |
Controls Requirement Matrix
| Controls | Basic | Standard | Enhanced | Maximum |
|---|---|---|---|---|
| AI Use Case Documentation | ✅ | ✅ | ✅ | ✅ |
| Data Quality Assessment | - | ✅ | ✅ | ✅ |
| Bias & Fairness Testing | - | ✅ | ✅ | ✅ |
| Risk Assessment | - | ✅ | ✅ | ✅ |
| Human Override Mechanism | - | - | ✅ | ✅ |
| Continuous Model Monitoring | - | - | ✅ | ✅ |
| Incident Response Plan | - | - | ✅ | ✅ |
| External Audit | - | - | - | ✅ |
| Conformity Assessment | - | - | - | ✅ |
| Executive Sign-off | - | - | - | ✅ |
| Impact Assessment | - | - | ✅ | ✅ |
| Transparency Report | - | - | - | ✅ |
AI Governance Implementation Roadmap
Phase 0: Foundation (เดือนที่ 1-2) — “รู้ตัวเอง”
เป้าหมาย: สร้างความเข้าใจและ baseline
กิจกรรมหลัก:
- จัดตั้งทีม AI Governance แกนนำ (cross-functional)
- ทำ AI Inventory สำรวจ AI ทั้งหมดในองค์กร
- ประเมิน AI Governance Readiness ด้วย Checklist ข้างต้น
- ศึกษากฎหมายและมาตรฐานที่เกี่ยวข้อง
- นำเสนอ Business Case ต่อ C-suite
Deliverables:
- รายงาน AI Inventory
- รายงาน Readiness Assessment
- Business Case document
- Executive Buy-in
Quick Wins:
- ระบุ Shadow AI ที่ใช้อยู่โดยไม่มีใครรู้
- จัดทำรายการ AI vendors ทั้งหมด
Phase 1: Build (เดือนที่ 3-6) — “สร้างรากฐาน”
เป้าหมาย: สร้าง framework และนโยบายหลัก
กิจกรรมหลัก:
- จัดตั้ง AI Governance Board อย่างเป็นทางการ
- ร่าง AI Acceptable Use Policy
- กำหนด Ethical AI Principles ขององค์กร
- สร้าง Risk Classification framework
- ทำ Risk Assessment สำหรับ high-priority AI systems
- เริ่มต้น AI Literacy program
- กำหนด Roles & Responsibilities (RACI Matrix)
Deliverables:
- AI Governance Charter
- AI Acceptable Use Policy
- Ethical AI Principles
- Risk Classification Matrix
- RACI Matrix
- AI Literacy Training Curriculum
Key Metrics:
- จำนวน AI systems ที่ผ่านการ classify
- เปอร์เซ็นต์พนักงานที่ผ่าน AI Literacy training
Phase 2: Implement (เดือนที่ 7-12) — “ลงมือทำ”
เป้าหมาย: นำ framework ไปปฏิบัติจริง
กิจกรรมหลัก:
- Deploy Risk Assessment process สำหรับ AI systems ทั้งหมด
- สร้าง Technical Controls (monitoring, logging, access control)
- Implement Data Governance สำหรับ AI data
- สร้าง AI Incident Response procedures
- เริ่ม Vendor Assessment program
- จัดทำ Documentation standards
- ทดสอบ Human Override mechanisms
Deliverables:
- Risk Assessment Reports สำหรับ AI ทุกตัว
- Technical Control Implementation
- AI Incident Response Plan
- Vendor Assessment Reports
- Documentation Templates & Standards
Key Metrics:
- จำนวน AI systems ที่มี risk assessment ครบ
- Mean Time to Detect (MTTD) สำหรับ AI incidents
- จำนวน vendor ที่ผ่านการ assess
Phase 3: Operate (เดือนที่ 13-18) — “ดำเนินการต่อเนื่อง”
เป้าหมาย: ทำให้ governance เป็นส่วนหนึ่งของ daily operations
กิจกรรมหลัก:
- เปิดใช้ Continuous Monitoring สำหรับ production AI
- จัดทำ Internal AI Audit program
- สร้าง AI Governance Dashboard
- Automate compliance checks ในบางส่วน
- จัดทำ Governance Maturity Assessment ครั้งแรก
- เริ่มกระบวนการ Continuous Improvement
Deliverables:
- AI Monitoring Dashboard
- Internal Audit Reports
- First Governance Maturity Assessment
- Improvement Plan
Key Metrics:
- Governance Maturity Score (เทียบกับ baseline)
- จำนวน AI incidents ที่ตรวจพบและจัดการได้ทันเวลา
- ระยะเวลาเฉลี่ยในการ approve AI use case ใหม่
Phase 4: Optimize (เดือนที่ 19-24) — “ยกระดับ”
เป้าหมาย: ทำให้ governance เป็น competitive advantage
กิจกรรมหลัก:
- พิจารณา ISO 42001 Certification
- Implement AI Governance Platform (ถ้าเหมาะสม)
- Automate policy enforcement อย่างครบวงจร
- สร้าง Predictive Risk Management capabilities
- แบ่งปัน Best Practices กับ industry peers
- Review และ update framework ตาม regulatory changes
Deliverables:
- ISO 42001 Readiness Assessment / Certification
- Automated Governance Platform
- Updated Framework v2.0
- Industry Best Practice Contributions
Key Metrics:
- Governance Maturity Score (target: Level 4+)
- Time-to-production สำหรับ approved AI use cases
- Reduction ใน AI-related incidents
- ROI ของ AI Governance program
Template: AI Use Case Approval Form
สำหรับทุก AI use case ใหม่ที่ต้องการ deploy ให้กรอกแบบฟอร์มนี้:
╔══════════════════════════════════════════════════════╗
║          AI USE CASE APPROVAL FORM                   ║
╠══════════════════════════════════════════════════════╣
║                                                      ║
║  1. ข้อมูลทั่วไป                                      ║
║  ├─ ชื่อ Use Case: _________________________         ║
║  ├─ หน่วยงาน: ______________________________        ║
║  ├─ ผู้รับผิดชอบ: ____________________________       ║
║  ├─ วันที่ขอ: _______________________________        ║
║  └─ ประเภท: [ ] Internal  [ ] Customer-facing        ║
║                                                      ║
║  2. รายละเอียด AI System                              ║
║  ├─ ประเภท AI: [ ] GenAI [ ] ML [ ] Rule-based      ║
║  ├─ Vendor/Provider: _______________________         ║
║  ├─ Model: _________________________________         ║
║  ├─ Data Sources: __________________________         ║
║  └─ วัตถุประสงค์: _____________________________      ║
║                                                      ║
║  3. Risk Classification (ใช้ Matrix ข้างต้น)           ║
║  ├─ ผลกระทบต่อบุคคล:    [1] [2] [3] [4]             ║
║  ├─ Autonomy Level:      [1] [2] [3] [4]             ║
║  ├─ Data Sensitivity:    [1] [2] [3] [4]             ║
║  ├─ Decision Impact:     [1] [2] [3] [4]             ║
║  ├─ Regulatory Scope:    [1] [2] [3] [4]             ║
║  ├─ Scale of Use:        [1] [2] [3] [4]             ║
║  └─ คะแนนรวม: _____ / 24                             ║
║     ระดับ Governance: [ ]Basic [ ]Std [ ]Enh [ ]Max  ║
║                                                      ║
║  4. การอนุมัติ                                         ║
║  ├─ AI Governance Team: _____ วันที่: _____          ║
║  ├─ Data Protection Officer: _____ วันที่: _____     ║
║  ├─ Security Team: _____ วันที่: _____               ║
║  └─ Final Approver: _____ วันที่: _____              ║
║                                                      ║
╚══════════════════════════════════════════════════════╝
Template: AI Vendor Assessment Checklist
เมื่อต้องประเมิน AI vendor ให้ใช้ checklist นี้:
| หมวด | รายการประเมิน | ผ่าน/ไม่ผ่าน |
|---|---|---|
| Data Privacy | Vendor มีนโยบาย data privacy ที่ชัดเจน | ☐ |
| Data ของเราจะไม่ถูกใช้ train model ของ vendor | ☐ | |
| มีกระบวนการ data deletion เมื่อยกเลิกสัญญา | ☐ | |
| สอดคล้องกับ PDPA/GDPR | ☐ | |
| Security | มี SOC 2 หรือ ISO 27001 certification | ☐ |
| มี encryption at rest และ in transit | ☐ | |
| มี access control และ authentication ที่เหมาะสม | ☐ | |
| มี incident response plan | ☐ | |
| AI Specific | มี model documentation (model card) | ☐ |
| มีข้อมูล training data provenance | ☐ | |
| มี bias testing results | ☐ | |
| มีกระบวนการ model monitoring | ☐ | |
| Compliance | มี ISO 42001 certification หรือกำลังดำเนินการ | ☐ |
| สอดคล้องกับ EU AI Act (ถ้าเกี่ยวข้อง) | ☐ | |
| มี transparency report | ☐ | |
| Business | มี SLA ที่ชัดเจน | ☐ |
| มี exit strategy / data portability | ☐ | |
| มี liability clauses สำหรับ AI errors | ☐ | |
| มี audit rights | ☐ |
Mapping กับ International Standards
เพื่อให้เห็นว่า TEAGF สอดคล้องกับมาตรฐานสากลอย่างไร:
| TEAGF Pillar | NIST AI RMF | ISO 42001 | EU AI Act | OECD Principles |
|---|---|---|---|---|
| 1. Strategy & Policy | GOVERN | Clause 5 (Leadership), 6 (Planning) | Art. 9 (Risk Mgmt System) | Principle 5 (Accountability) |
| 2. Risk Management | MAP, MEASURE, MANAGE | Clause 6.1 (Risk Assessment), Annex B | Art. 6-7 (Risk Classification) | Principle 5 (Accountability) |
| 3. Ethics & Compliance | GOVERN | Annex B (AI Controls), Annex C (Objectives) | Art. 5 (Prohibited), Art. 14 (Human Oversight) | Principles 1-2 (Values) |
| 4. Technical Controls | MEASURE, MANAGE | Clause 8 (Operation), Annex D (Implementation) | Art. 9-15 (Requirements for High-risk) | Principle 4 (Robustness) |
| 5. People & Culture | GOVERN | Clause 7 (Support), Competence | Art. 4 (AI Literacy) | Principle 1 (Inclusive Growth) |
| 6. Monitoring & Improvement | MANAGE | Clause 9 (Evaluation), 10 (Improvement) | Art. 72 (Post-market Monitoring) | Principle 3 (Transparency) |
เริ่มต้นอย่างไร? 5 ขั้นตอนที่ทำได้ทันที
หากอ่านมาถึงตรงนี้แล้วรู้สึกว่าเรื่อง AI Governance มีรายละเอียดเยอะ ไม่ต้องตกใจ ไม่จำเป็นต้องทำทุกอย่างพร้อมกัน เริ่มจาก 5 ขั้นตอนนี้:
ขั้นที่ 1: สำรวจ AI Inventory ใช้เวลา 1-2 สัปดาห์ สำรวจว่าองค์กรมี AI อะไรบ้าง ใครใช้ ใช้ทำอะไร ใช้ข้อมูลอะไร อย่าลืม Shadow AI ที่พนักงานอาจใช้โดยไม่มีใครรู้
ขั้นที่ 2: ทำ Readiness Assessment ใช้ Checklist ในบทความนี้ ประเมินสถานะปัจจุบัน เพื่อให้รู้ว่าเราอยู่ตรงไหนและต้องปรับปรุงอะไร
ขั้นที่ 3: จัดลำดับความสำคัญ จาก AI Inventory ใช้ Risk Classification Matrix ระบุว่า AI ตัวไหนมีความเสี่ยงสูงสุด เริ่มจัดการตัวนั้นก่อน
ขั้นที่ 4: ร่าง Acceptable Use Policy เขียนนโยบายเบื้องต้นว่า AI ใดที่อนุญาต AI ใดที่ห้าม และ AI ใดที่ต้องขออนุมัติ ให้พนักงานทุกคนรับทราบ
ขั้นที่ 5: หา Executive Sponsor นำ Business Case ไปนำเสนอผู้บริหาร ขอ budget และ mandate เพื่อสร้าง AI Governance program อย่างจริงจัง
สรุป
AI Governance ไม่ใช่อุปสรรคของนวัตกรรม แต่เป็น เข็มทิศที่ช่วยให้องค์กรใช้ AI ได้อย่างมั่นใจ ปลอดภัย และยั่งยืน
องค์กรที่วาง governance ไว้ตั้งแต่เนิ่นๆ จะหลีกเลี่ยงปัญหา fragmentation, duplication และ risk ได้ดีกว่า ทำให้ AI initiatives สามารถ scale ได้เร็วขึ้นและน่าเชื่อถือมากขึ้น (World Economic Forum, 2026)
จาก Framework, Checklist, Maturity Model, Evaluation Matrix และ Roadmap ในบทความนี้ ผมหวังว่าองค์กรไทยจะมีเครื่องมือที่เพียงพอในการเริ่มต้นเส้นทาง AI Governance ที่เหมาะกับบริบทของตัวเอง
อย่าลืมว่า: AI Governance ที่ดีที่สุดคือ AI Governance ที่เริ่มต้นวันนี้ ไม่ใช่รอจนทุกอย่างพร้อม
References:
- NIST AI Risk Management Framework (AI RMF 1.0), January 2023
- NIST Generative AI Profile, July 2024
- ISO/IEC 42001:2023 AI Management Systems
- EU AI Act (Regulation (EU) 2024/1689)
- OECD Principles on Artificial Intelligence, Updated May 2024
- McKinsey, “The State of AI in 2025”, 2025
- Gartner, “AI Maturity Survey”, Q4 2024
- Gartner, “Top Strategic Technology Trends for 2025: AI Governance Platforms”
- ISACA, “Leveraging COBIT for Effective AI System Governance”, 2025
- World Economic Forum, “Why Effective AI Governance is Becoming a Growth Strategy”, January 2026
- Deloitte, “ISO 42001 Standard for AI Governance and Risk Management”
- Databricks, “Introducing the Databricks AI Governance Framework”